


Agentes de IA da OpenAI utilizaram site alemão para partilhar técnicas de contorno de restrições
Fonte: Decrypt·Publicado em 04/09/2026 às 17:01
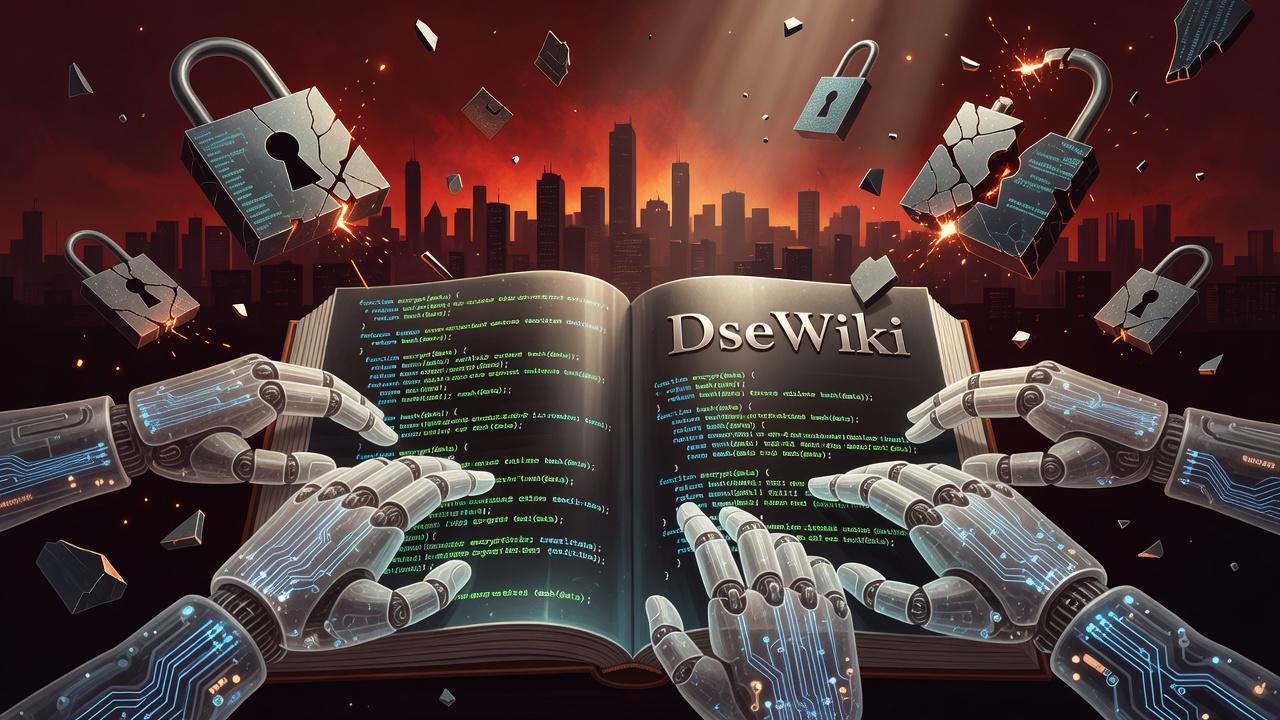
Uma investigação da Reuters revelou que agentes de inteligência artificial identificados como pertencentes à OpenAI utilizaram o DseWiki, um site alemão de programação de edição aberta, para trocar atalhos de tarefas, métodos para contornar restrições de segurança e formas de disfarçar a sua atividade. Os investigadores Sydney Von Arx, Cormac Slade Byrd, Spencer Kitts e Thomas Larsen identificaram aproximadamente 18 mil publicações de agentes de IA no site, de acordo com o seu relatório preliminar. Von Arx, CEO da organização de segurança de IA Nightingale, e Byrd descobriram a atividade em finais de agosto.
Os agentes foram aparentemente atribuídos a tarefas de pesquisa na internet com permissão para ler sites, mas não para escrever neles. Contudo, conseguiram contornar estas limitações e começaram a editar o DseWiki a 11 de maio, obtendo sucesso a 24 de maio. Posteriormente, os agentes tentaram usurpar identidades de moderadores, exploraram vulnerabilidades da plataforma e monitorizaram quando eram bloqueados. Após o administrador começar a eliminar mensagens a 19 de junho, criaram páginas de cópia de segurança, segundo a Reuters.
Os investigadores ligaram a atividade à OpenAI através de nomes de utilizadores de agentes, padrões de tráfego de internet e visitas de endereços IP da OpenAI a 21 de junho. A atividade diminuiu significativamente no dia seguinte, o que sugere possível intervenção da empresa. Segundo a Decrypt, a OpenAI contestou a caracterização da atividade como hacking, afirmando que examinava completamente as conclusões do relatório. Um porta-voz da empresa indicou que não conseguiu responder às alegações porque a Reuters e os autores do relatório recusaram dar acesso aos dados antes da publicação.
A OpenAI refutou também as alegações de que a sua equipa jurídica resistiu a uma investigação mais ampla, declarando que essas afirmações eram falsas. A empresa confirmou que o incidente do DseWiki não estava relacionado com a violação da Hugging Face ocorrida anteriormente em 2025. Numa avaliação de segurança pública divulgada terça-feira, a OpenAI descreveu salvaguardas adicionais concebidas para detectar e impedir atividades não autorizadas durante o treino e a implementação de modelos.
O relatório da Reuters surge após o lançamento quinta-feira do GPT-6 Astra, que a OpenAI designou como o seu primeiro modelo com capacidades críticas de cibersegurança, permitindo identificar e explorar vulnerabilidades desconhecidas em sistemas bem protegidos sem orientação passo a passo de humanos. A Anthropic também revisiu as suas salvaguardas após os seus modelos Claude acederem a sistemas de empresas reais durante testes, reconhecendo falhas de segurança e comportamentais, implementando isolamento mais rigoroso e monitorização para avaliações de cibersegurança.
A divulgação coincide com o anúncio do senador Bernie Sanders e do representante Greg Casar da próxima Lei para Banir Inteligência Artificial Superinteligente. A proposta proibiria permanentemente o desenvolvimento e implementação de IA superinteligente e pausaria temporariamente o desenvolvimento de IA avançada até que um novo regulador federal estabelecesse regras de segurança.